
استكشاف آفاق جديدة لفهرسة البيانات الشخصية على الأجهزة والخصوصية

تطور السياق الذكي
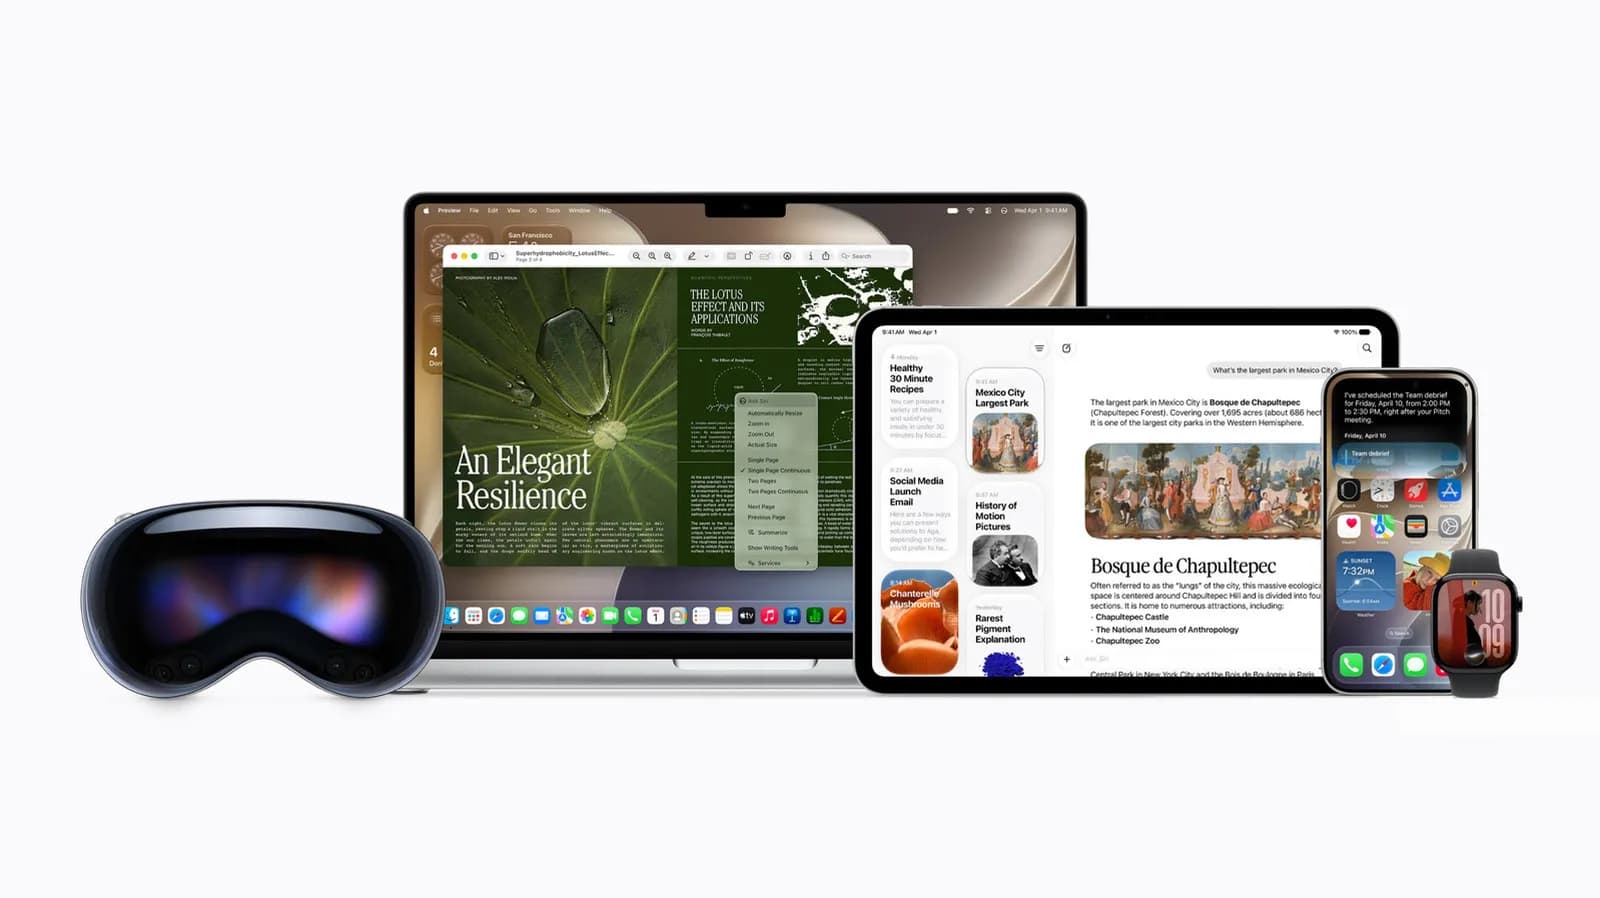
تخضع المساعدات الرقمية الحديثة لتحول معماري أساسي. فبدلاً من الاعتماد فقط على تحليل الأوامر المستند إلى السحابة وعمليات البحث العامة على الويب، يهدف أحدث جيل من أنظمة التشغيل إلى فهم الحياة الرقمية الفورية للمستخدم بشكل عميق. ومن خلال فهرسة البيانات الشخصية عبر الرسائل، وרסائل البريد الإلكتروني، والترتيبات، والمستندات، تم تصميم مساعدين مثل سيري لإنشاء سياق متماسك في الوقت الفعلي للأنشطة اليومية، والتفضيلات، والاتصالات. هذا التحول يحول المساعد من أداة بسيطة للاستجابة للاستعلامات إلى طبقة نشطة واستباقية لنظام التشغيل.
بالنسبة لمهندسي البرمجيات ومهندسي النظم، تمثل هذه القدرة تحدياً تقنياً هائلاً. تتطلب فهرسة البيانات الشخصية غير estructured (غير الهيكلية) وشبه المهيكلة بكفاءة قواعد بيانات متجهات محلية متطورة، ونماذج تضمين خفيفة الوزن، وخطوط تحليل قوية. ويتطلب تحقيق التوازن بين عمق البيانات التي يتم التقاطها والعبء الحسابي على الأجهزة المحمولة تحسينات عدوانية. ومع ذلك، مع اتساع نطاق البيانات المفهرسة لتشمل تقريباً كل ركن من أركان البصمة الرقمية للمستخدم، تصبح الحدود بين الذكاء المحيط المفيد وتراكم البيانات المتطفل دقيقة بشكل متزايد.
كيف تعمل فهرسة البيانات العميقة خلف الكواليس
لتحقيق استرجاع سلس دون إرسال طلبات مستمرة إلى خوادم بعيدة، تنفذ أنظمة التشغيل الحديثة أطر عمل معقدة للفهرسة على الجهاز نفسه. عندما يتلقى المستخدم رسالة، أو يفتح مستنداً، أو يلتقط صورة، تقوم برامج الخلفية (daemons) بتحليل المحتوى، واستخراج الكيانات البارزة، وتوليد تمثيلات دلالية. يتم تخزين هذه التضمينات محلياً داخل بيئات تطبيق محمية، مما يسمح للنظام بإجراء عمليات بحث دلالية سريعة عندما يقوم المستخدم باستدعاء المساعد باستخدام موجه لغة طبيعية.
تعتبر هذه البنية اللامركزية القائمة على الجهاز أولاً انتصاراً للهندسة الحديثة، وهي مصممة لإبقاء البيانات الحساسة بعيداً عن البنية التحتية السحابة المركزية. ومن خلال الاحتفاظ بالتضمينات والبيانات الوصفية على الجهاز، يمكن للمطورين تقديم استجابات سريعة للغاية مع تقليل سطح الهجوم بشكل كبير. ومع ذلك، فإن حجم و حساسيات المعلومات التي يتم استيعابها تعني أن أي ثغرة أمنية داخل خط الفهرسة أو ناقل الوصول غير المصرح به يمكن أن تكشف عن ملف تعريف شامل لاتصالات المستخدم الخاصة وعاداته اليومية.
منظور المطورين والشركات
بالنسبة للمطورين الذين يبنون أدوات الإنتاجية، وتطبيقات الاتصال، وأنظمة إدارة المحتوى، فإن صعود المساعدات المدمجة بعمق على مستوى نظام التشغيل يغير الطريقة التي يجب أن تعرض بها التطبيقات بياناتها الداخلية. يوفر بائعو أنظمة التشغيل بشكل متزايد واجهات برمجة تطبيقات (APIs) أصلية تسمح للتطبيقات الطرفية الثالثة بالتبرع بالنوايا، واقتراح الاختصارات، وعرض المحتوى المفهرس لرسم بياني أوسع للبحث في النظام. وهذا يتطلب من المطورين تدقيق البيانات التي تعرضها تطبيقاتهم بعناية وكيفية تصنيف هذه العناصر للاستهلاك على مستوى النظام.
في بيئات الشركات، تفرض ميزات الفهرسة المتقدمة هذه معضلات حوكمة معقدة. قد تصبح الاتصالات المؤسسية، والوثائق الداخلية، وملفات المشاريع الخاصة المخزنة على الأجهزة المحمولة أو أجهزة الكمبيوتر المحمولة جزءاً غير مقصود من نطاق الفهرسة للمساعد المحلي. يجب على مسؤولي تكنولوجيا المعلومات تقييم ما إذا كانت ميزات التعلم الآلي على الجهاز تمتثل لسياسات الأمان الداخلية، مما يتطلب غالباً نشر ملفات تعريف إدارة الأجهزة المحمولة (MDM) تقييد الفهرسة الآلية على الأجهزة المملوكة للشركات.
التحقق من الخصوصية واستقلالية المستخدم
كلما وسعت أنظمة التشغيل قدرتها على جمع وتنظيم البيانات الشخصية، تعتمد ثقة المستخدم على دقة عناصر التحكم المقدمة. لم يعد زر التبديل الذي يناسب الجميع كافياً للمستخدمين المتقدمين أو المدافعين عن الخصوصية الذين يطالبون بشفافية مطلق حول ما يتم فهرسته وما يظل سرياً تماماً. تعد توفير واجهات واضحة وقابلة للمراجعة تتيح للمستخدمين فحص الكيانات المفهرسة، أو تطهير مصادر بيانات محددة، أو حظر تطبيقات معينة من رسم معرفة أمراً بالغ الأهمية للحفاظ على التبني.
علاوة على ذلك، يجب على الصناعة التعامل مع الاحتكاك النفسي الذي يختبره المستخدمون عندما يعرض المساعد معلومات نسوا أنه تم تخزينها على أجهزتهم. على الرغم من تسويق استرجاع السياق "السحري" هذا كميزة أساسية، إلا أنه يمكن أن يثير بسهولة شعوراً بالانزعاج إذا شعر المستخدم أن النظام متطفل بشكل مفرط. يساعد تصميم واجهات المستخدم التي تجعل مصدر المعلومات المسترجعة شفافاً في إزالة الغموض عن التكنولوجيا وتمكين المستخدمين من رسم حدود الراحة الخاصة بهم.
أفضل الممارسات لإدارة التعرض للبيانات
بالنسبة للأفراد الذين يتطلعون إلى موازنة الراحة المتطورة مع الحفاظ الصارم على الخصوصية، فإن إتقان قوائم تكوين أنظمة التشغيل الحديثة يعد مهارة إجبارية. يجب على المستخدمين تدقيق إعدادات النظام بانتظام لتعطيل مشاركة السياق الشخصي للتطبيقات الحساسة، مثل الأدوات المالية، وعملاء المراسلة الآمنة، وخزائن الصور الخاصة. منع التطبيقات التي يمكنها تغذية البيانات في البحث العالمي وفهرسة المساعد يمنع تجميع ملف تعريف سلوكي كامل.
بالإضافة إلى ذلك، فإن الحفاظ على تحديث البرامج يضمن استفادة المستخدمين من أحدث التصحيحات الأمنية، وآليات الخصوصية التفاضلية، وإصلاحات الأخطاء التي نفذها بائعو المنصات. مع زيادة كفاءة نماذج التعلم الآلي في استنتاج السمات الحساسة من نقاط البيانات التي تبدو غير ضارة، يظل التكوين الاستباقي والنهج المبسط لمشاركة البيانات الدفاعات الأكثر فعالية ضد الإفراط في جمع البيانات.
الطريق إلى الأمام للحوسبة المحيطة
إن الاتجاه نحو الحوسبة المخصصة للغاية والواعية بالسياق أمر لا رجعة فيه. مع استمرار تحسن السليكون بوحدات معالجة عصبي مخصصة (NPUs)، فإن القدرة على فهرسة وتحليل والاستدلال على البيانات الشخصية محلياً لن تؤدي إلا إلى التسارع. يعد هذا التطور بمستويات غير مسبوقة من الإنتاجية والمساعدة المخصصة، مما يغير أساساً كيفية تفاعل البشر مع بيئات الحوسبة الخاصة بهم.
في النهاية، سيعتمد النجاح طويل الأجل لهذه التقنيات على قدرة الصناعة على كسب ثقة المستخدم والاحتفاظ بها. يعد موازنة الذكاء المحيط المتطور مع ضوابط الخصوصية القوية والشفافة التحدي المعماري المحدد لجيل البرمجيات الحالي. سيحدد تحقيق هذا التوازن بشكل صحيح ما إذا كانت المساعدات الشخصية ستصبح رفقاء لا غنى عنهم أو أعباء متطفلة.
المصدر: engadget.com