
عندما تحترق الأجهزة المتصلة: ما يمكننا تعلمه من اختراق ثلاجات 700 متجر حول هندسة إنترنت الأشياء

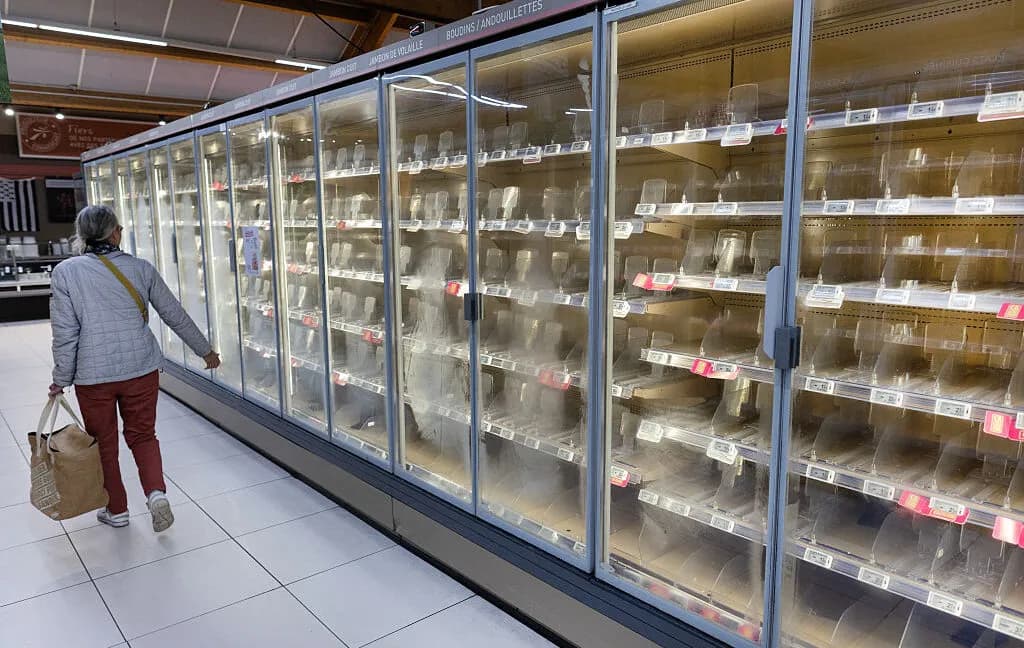
عندما يناقش مهندسو البرمجيات ومعماريو الأنظمة تهديدات الأمان السيبراني، عادة ما تتمحور المحادثات حول خرق البيانات، وتسريب بيانات اعتماد تسجيل الدخول، وسسرقة الملكية الفكرية، وبرامج الفدية التي تشفر قواعد البيانات. ومع ذلك، فإن الحد الفاصل بين المنطق الرقمي والعالم المادي يتآكل بسرعة. لقد كشف حادث سيبراني مدمر أثر على نحو 700 متجر عن المخاطر الشديدة المتمثلة في التعامل مع الأجهزة التشغيلية مجرد ملحقات شبكية. فقد قام المهاجمون باختراق وحدات التبريد التجاري المتصلة بالشبكة، مما أدى إلى حدوث تفلت حراري كارثي، وفساد مخزون بقيمة ملايين الدولارات من البضائع القابلة للتلف، وفي حالات متعددة، إشعال حرائق فعلية على أرضيات المبيعات في المتاجر.
يُعد هذا الخرق جرس إنذار صارخ لصناعة التكنولوجيا. فهو يوضح ما يحدث عندما تتقاطع الأنظمة المدمجة منخفضة التكلفة، وتقنيات التشغيل القديمة (OT)، والاتصال العام الموجه للجمهور دون تطبيق مبادئ الدفاع العميق. وبدلاً من أن يكون هجوماً نخبوياً من نوع يوم الصفر (Zero-Day) تنفذه جهات تابعة لدول، تشير التحليلات الأولية إلى أن الكارثة ناتجة عن أوجه قصور معماري أساسية: أجهزة قديمة، وبرامج ثابتة غير مُحَدَّثة، ولوحات تحكم إدارية مكشوفة مباشرة للإنترنت المفتوح.
الحادث: كيف تحولت المبردات التجارية إلى متجهات هجوم
تعتمد سلاسل البقالة التجارية الحديثة بشكل كبير على أنظمة إدارة المباني الآلية (BMS) وحدات التحكم الذكية في التبريد. تراقب هذه الأجهزة تقلبات درجات الحرارة، وتضبط دورات الضاغط، وتدير سخانات إذابة الثلج، وتغذي بيانات القياس عن بُعد لوحات تحكم الخدمات اللوجستية المركزية. وعندما تعمل بشكل صحيح، فإنها تحسن استهلاك الطاقة وتمنع تلف الأغذية عبر شبكات التوزيع الضخمة. ومع ذلك، لتسهيل الصيانة عن بُعد بواسطة مقاولي التدفئة والتهوية وتكييف الهواء (HVAC) من الأطراف الثالثة ومديري المرافق، تم ربط مئات من هذه الأنظمة مباشرة بواجهات الشبكات الخارجية.
اكتشف المهاجمون أن وحدات التحكم هذه يمكن الوصول إليها عبر مساحة عناوين IPv4 العامة دون الحاجة إلى حواجز مصادقة قوية. ومن خلال التلاعب بنقاط الضبط، وأوضاع التجاوز، ومنطق دورات وحدات التبريد، لم يكتفِ المهاجمون بإيقاف تشغيل الوحدات. بل أجبروا عناصر تسخين إذابة الثلج على البقاء نشطة بينما قاموا تعطيل محددات الأمان الحراري وإنذارات السلامة، مما أدى إلى ارتفاع شديد في درجات الحرارة. في العمليات القياسية، تعمل ملفات الإذابة الكهربائية بشكل متقطع لمنع تراكم الثلج على ملفات المبخر. وعندما علقت هذه الحلقات السخنة في حالات تشغيل مستمرة، أدت إلى إرهاق تجمعات التبريد، وصهر العزل الهيكلي، وإشعال المواد القابلة للاشتعال المجاورة، وإثارة حرائق هيكلية قبل أن يفهم مديرو المرافق ما كان يحدث.
وتفاقمت التداعيات المالية فوراً. فبالإضافة إلى الدمار الهيكلي الناجم عن الحرائق الموضعية، تم تدمير مخزونات كاملة من السلع المجمدة والمبردة بين عشية وضحاها عبر مئات الفروع التجارية. ومما فاقم الخسائر المادية هو وقت التوقف عن العمل: فاستبدال وحدات التحكم الصناعية المدمجة بعمق أو إعادة تثبيت برامجها الثابتة لا يمكن حله بإعادة تشغيل سحابية بسيطة عن بُعد.
واقع تقنية التشغيل المكشوفة للإنترنت
لعقود من الزمن، كانت تقنية التشغيل تعيش في فراغ معزول ههوائياً. فقد تم تصميم المعدات المصنعة، ومضخات معالجة المياه، وآلات التبريد التجاري بافتراض ضمني للثقة: أي شخص يمتلك وصولاً ماديًا إلى لوحة التحكم يُفترض أنه مخول بالتلاعب بها. ومع سعى المؤسسات نحو التحول الرقمي، تم تحديث الناقلات التسلسلية القديمة وحدات التحكم المنطقية القابلة للبرمجة والموضعية (PLCs) بوحدات جسر ممكنة ببروتوكول الإنترنت، وبطاقات إيثرنت، وأجهزة مودم خلوية لبث القياس عن بُعد إلى السحابة.
لسوء الحظ، وفي حين تقدم الاتصال بسرعة البرق، تخلفت ممارسات الأمان لعقود. فمحركات البحث التي تفحص الإنترنت بحثاً عن الأجهزة المتصلة تقوم بانتظام بفهرسة مئات الآلاف من واجهات التحكم الصناعية، والعديد منها يشغل خوادم HTTP مبسطة بدون تشفير لطبقة النقل، أو بيانات اعتماد إدارية افتراضية، أو أنوية تشغيل معرضة للخطر ومتقادم. وفي حالة حادث السوبر ماركت، لم يحتاج المهاجمون إلى بناء برامج خبيثة مخصصة ومعقدة أو تجاوز وكلاء الكشف عن نقاط النهاية والاستجابة (EDR) المتطورة. بل كان عليهم فقط الاستعلام عن نطاقات IP العامة المتاحة علنًا للبحث عن التوقيعات المعروفة لوحدات التحكم في التبريد واستغلال الأبواب الخلفية الإدارية المعروفة أو نقاط نهاية API غير المصادق عليها.
الواقع هو أن العديد من أجهزة إنترنت الأشياء وتقنية التشغيل العاملة اليوم تم تثبيتها بعمر تشغيلي يتراوح بين خمس إلى خمس عشرة سنة. على عكس الهواتف الذكية أو تطبيقات الويب الحديثة، التي تتلقى تصحيحات متكررة عبر الهواء، غالبًا ما يتم التعامل مع الأجهزة التجارية بعقلية "التثبيت والنسيان". بمجرد أن تعرض مؤسسة ما هذه الواجهات القديمة والهشة للإنترنت لتوفير بضع ساعات من سفر الفني، تصبح المؤسسة المادية بأكملها عرضة للعبث عن بُعد.
لماذا يجب أن تكمن حدود سلامة البرمجيات داخل الأجهزة
من منظور هندسي، يلقي هذا الحادث الضوء على خلل كارثي في هندسة السلامة: سُمح للأوامر المحددة برمجياً بتجاوز الحدود المادية المطلقة. في الأنظمة الحرجة للسلامة، يجب ألا يكون المنطق المنفذ بواسطة أمر عن بُعد قادراً أبداً على توليد حالة تؤدي إلى الاحتراق أو الفشل المادي.
في التصميم المدمج القوي، يتم فرض الأمان من خلال التعشيق المادي، والصمامات الحرارية ثنائية المعدن، ووحدات المراقبة المعزولة التي تعمل بشكل مستقل تماماً عن معالج وحدات التحكم الرئيسي. إذا اقترب عنصر تسخين كهربائي من درجة حرارة قادرة على إشعال العزل المحيط، يجب أن يقوم قطع حراري مادي ميكانيكي بكسر الدائرة، وقطع الطاقة بغض النظر عما إذا كان المتحكم الدقيق العلوي أو أمر شبكي خارجي يوجهه للبقاء نشطاً. الاعتماد حصرياً على منطق البرامج الثابتة للحماية ضد التفلت الحراري يخلق نقطة فشل واحدة.
عندما يبني المطورون رموزاً دقيقة لوحدات التحكم الذكية، يجب عليهم اعتماد فلسفة تصميم تعارضية. يجب أن يتحقق البرنامج الثابت باستمرار من معلمات الإدخال مقابل حدود العقلانية المادية المعقولة. تعد أوامر تحديد معدل التنفيذ، ورفض التعليمات المتناقضة (مثل تنشيط التسخين عالي الإنتاج بالتزامن مع تعطيل مقاطعات الإنذار)، وفرض أوضاع الاحتياطي الآمن من الفشل متطلبات هندسية أساسية، وليست تحسينات اختيارية للميزات.
مخاطر وصول المقاولين وإدارة الأسطح اللامركزية
تتمثل مشكلة نظامية أخرى كشف عنها هجوم السوبر ماركت في النظام البيئي المترامي الأطراف لبائعين من جهات خارجية ومزودي إدارة المرافق. نادراً ما تطور المؤسسات التجارية برمجيات إدارة التبريد الخاصة بها داخل الشركة. وبدلاً من ذلك، فإنها تشتري منشآت جاهزة من بائعين متخصصين في التبريد يديرون المراقبة عبر بوابات مركزية لأطراف ثالثة أو أنفاق وصول عن بُعد.
يخلق هذا الترتيب محيطاً أمنياً مجزءاً. في حين أن البنية التحتية الأساسية لتكنولوجيا المعلومات للمؤسسة قد تكون محصنة خلف الوصول إلى شبكة الثقة المعدمة، والمصادقة متعددة العوامل، والمراقبة المستمرة، فإن الأنظمة الثانوية مثل التدفئة والتهوية وتكييف الهواء، والإضاءة، والتبريد غالباً ما تمر عبر شبكات إدارة تابعة لجهات خارجية بحوكمة أقل صرامة بكثير. عندما يعتمد بائع على بيانات اعتماد مشتركة عبر مواقع عملاء متعددة، فإن حساب فني واحد مخترق أو منفذ تشخيص مكشوف يمكن أن يمنح المهاجم وصولاً واسعاً إلى آلاف الأجهزة المادية في نفس الوقت.
يجب على المطورين ومعماريي البنية التحتية مناصرة الفصل التام لشبكات تقنية التشغيل عن شبكات مؤسسات الشركات والإنترنت العام. تنتمي أنظمة إدارة المباني إلى شبكات محلية افتراضية معزولة بإحكام (VLANs)، ولا يمكن الوصول إليها من الخارج دون المرور عبر مضفّات القفز المحمية بالمصادقة متعددة العوامل، والتحقق المشفر، وأنظمة كشف التسلل الصارمة.
خلاصات المطورين والمهندسين لعصر إنترنت الأشياء
بالنسبة لمطوري البرمجيات، ومصممي الأنظمة المدمجة، ومهندسي DevOps، يقدم اختراق ثلاجات المتاجر الكبرى العديد من الدروس التقنية الحيوية التي يجب دمجها في خارطة طريق المنتجات المستقبلية:
- القضاء على الدخول العام المباشر: يجب ألا يستمع أي جهاز مدمج، أو مركز استشعار، أو وحدة تحكم معدات مباشرة على عنوان IP عام. يجب أن تنشئ الأجهزة أنفاقاً مشفرة بتشفير TLS ومقيدة للصادر فقط لتأمين وسطاء MQTT أو WebSocket أو gRPC المحميين بواسطة TLS المتبادل (mTLS).
- إلزام التعشيق المادي للسلامة: لا تسمح أبداً للبرامج، أو تحديثات البرامج الثابتة عن بُعد، أو استدعاءات API بتجاوز مفاتيح الحد المادي أو الصمامات الحرارية المصممة لمنع الحريق، أو الانفجار، أو الفشل الميكانيكي الكارثي.
- أتمتة إدارة دورة حياة البرامج الثابتة: يجب أن تدمج عمليات نشر أجهزة إنترنت الأشياء توقيع التعليمات البرمجية المشفرة وخطوط أنابيب تحديث موثوقة ومقاومة للأخطاء عبر الهواء (OTA). إذا تعذر تصحيح أجهزة بأمان بعد نشرها، فإنها تشكل خطراً غير مقبول على عمليات المؤسسة.
- تنفيذ تجزئة شبكية صارمة: يجب عزل شبكات المرافق بشكل صارم. يجب أن ينتقل قياس إنترنت الأشياء عن بُعد عبر شبكات مقسمة جزئياً تمنع الحركة الجانبية لمستودعات البيانات الأساسية أو محطات عمل الشركات.
- فرض أدوات التشخيص ذات الامتيازات الأقل: يجب أن تتطلب واجهات الخدمة الميدانية ووحدات التشخيص رموزاً مؤقتة قابلة للتحقق تشفيريًا بدلاً من كلمات مرور رئيسية عامة ثابتة مدمجة في ذاكرة القراءة فقط القابلة للبرمجة والمسح كهربائيًا (EEPROM) للجهاز.
إعادة التفكير في المسؤولية وتكلفة انعدام الأمن
تاريخياً، كان الحساب المالي المحيط بأمن إنترنت الأشياء منحازاً بشدة ضد السلامة. غالباً ما يقلل المصنعون من تكاليف الأجهزة عن طريق إزالة المعالجات المساعدة المشفرة، بينما يفضل المشترون رأس المال الأولي على صيانة البرمجيات على المدى الطويل. تم التسامح مع الخروقات لأن تداعياتها كانت مقصرة على اضطرابات معزولة أو غرامات إدارية متواضعة.
ومع ذلك، عندما يؤدي حادث سيبراني إلى واجهات متاجر مادية محترقة، وسلامة هيكلية للمباني مخترقة، وملايين الدولارات من المخزون المدمر، تتغير المعادلة الاقتصادية بشكل دائم. إن شركات التأمين تدرس بالفعل بيئات تقنية التشغيل بكثافة غير مسبوقة. المؤسسات التي تفشل في إظهار تجزئة شبكية صارمة، وتصحيح نشط للمخزون، وقواطع سلامة مادية مستقلة قد تجد قريباً نفسها مواجهة لرفض المطالبات أو أقساط باهظة.
يتجه المشهد التنظيمي بالمثل نحو المساءلة. تضع المعايير الناشئة عبر الأسواق الدولية تفويضات أمنية أساسية للأجهزة المتصلة، مما يمنع فعلياً المنتجات ذات كلمات المرور الافتراضية غير القابلة للتغيير أو الثغرات غير المصلحة من الأسواق التجارية. بالنسبة للبائعين الذين ينتجون الأجهزة التجارية، فإن بناء هندسة أمنية مرنة يتحول بسرعة من عامل تمييز تسويقي راقٍ إلى متطلبات قانونية غير قابلة للتفاوض.
الأفكار النهائية
تعتبر كارثة تبريد المتاجر الكبرى علامة فارقة تحذيرية في تطور إنترنت الأشياء. وهي توضح بوضوح مرعب أن البتات والبايتات يمكن أن تشعل حرائق في العالم الحقيقي عندما يُمنح الكود غير الآمن السيطرة على الطاقة المادية. مع استمرار الاتصال في نسج نفسه في شبكات الطاقة، وشبكات النقل، والأجهزة التجارية، يجب على صناعة التكنولوجيا التخلي عن الوهم الق بأن الراحة يمكن أن تأخذ الأسبقية على أساسيات الأمان. تتطلب المرونة الحقيقية دفاعاً استباقياً متعمقاً، وضمانات على مستوى الأجهزة، والتزاماً راسخاً بعزل الآلات المادية عن التيارات المضطربة للإنترنت العام.
المصدر: arstechnica.com