Sécuriser la forteresse de poche : évaluation du mode Isolement d'Apple pour les développeurs et les utilisateurs à haut risque

L'évolution du renforcement de la sécurité mobile
Alors que les smartphones sont devenus les principaux appareils informatiques de la population mondiale, ils sont simultanément devenus les cibles les plus lucratives pour le cyberespionnage sophistiqué. Les systèmes d'exploitation comme iOS déploient un labyrinthe dense de cloisonnement (sandboxing), d'atténuations de la sécurité de la mémoire et d'exigences de signature de code pour tenir les acteurs malveillants à distance. Pourtant, des acteurs étatiques et des groupes de menaces persistantes avancées (APT) découvrent régulièrement des vulnérabilités zero-day dans des surfaces d'attaque distantes, contournant les couches défensives standard pour compromettre les appareils de journalistes, de dissidents et de diplomates.
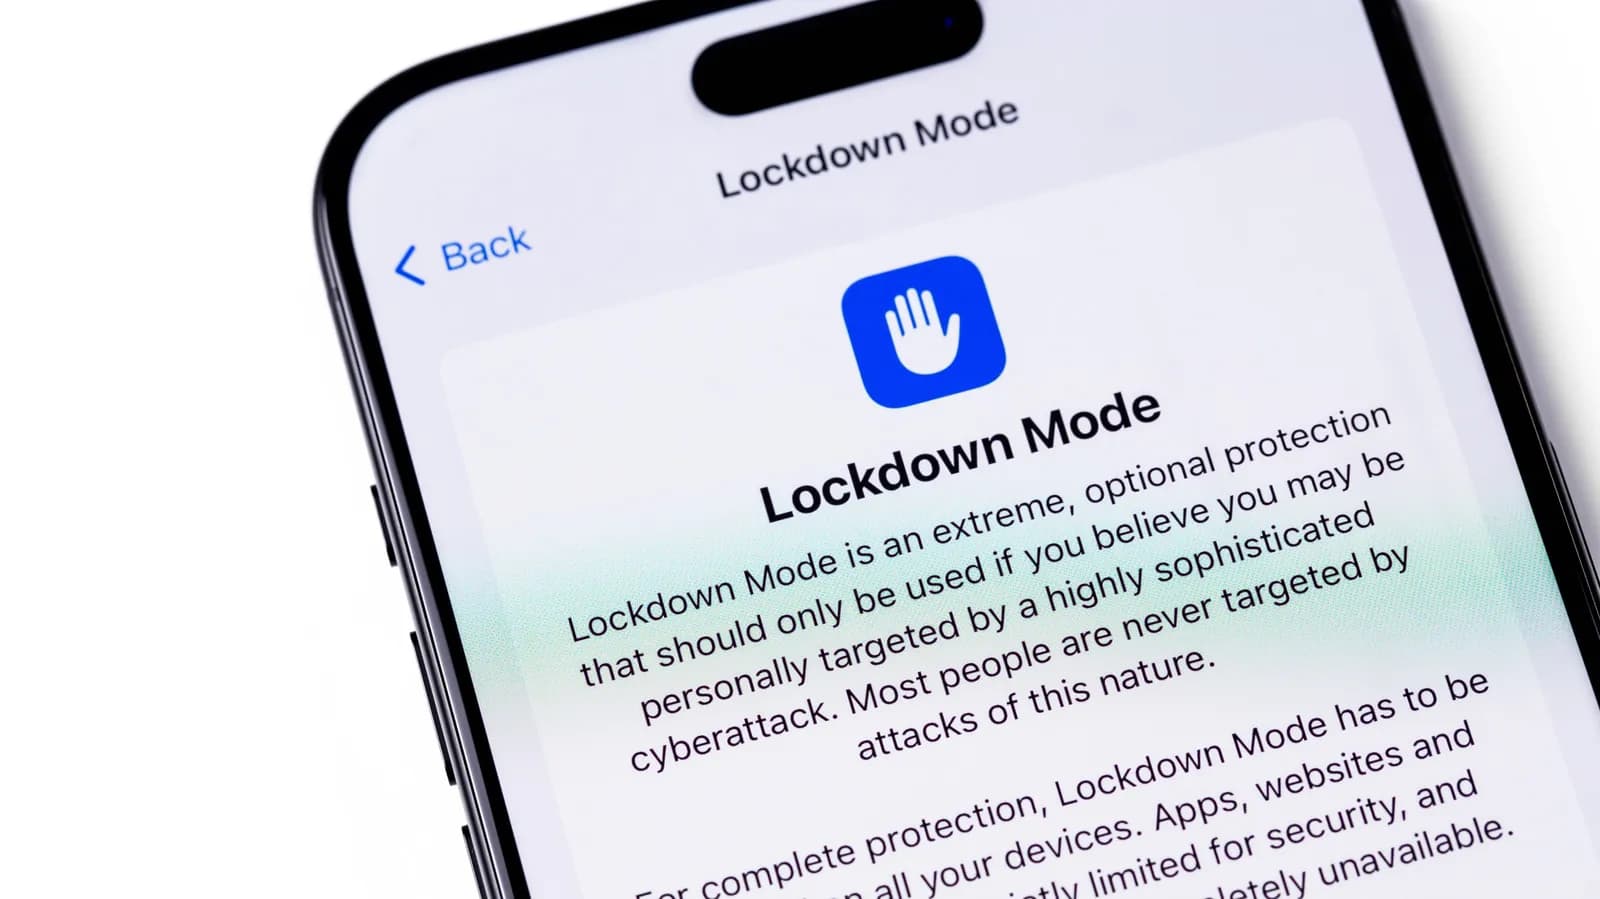
Pour contrer ces attaques hautement ciblées, Apple a introduit le mode Isolement, une option de sécurité spécialisée conçue pour réduire drastiquement la surface d'attaque potentielle d'un iPhone ou d'un iPad. Plutôt que de corriger des bogues individuels après coup, le mode Isolement désactive ou restreint fortement de manière proactive des fonctionnalités spécifiques de l'appareil reconnues comme des vecteurs fréquents d'exploits zero-click et one-click. Bien qu'il représente une réalisation monumentale en matière d'ingénierie défensive, il altère fondamentalement l'expérience utilisateur, soulevant des questions cruciales sur l'ergonomie par rapport à la sécurité absolue.
Analyse anatomique des protections du mode Isolement
L'activation du mode Isolement déclenche un verrouillage systémique à travers de multiples couches de la pile logicielle iOS. Dans le domaine de la messagerie, les pièces jointes standard sont largement bloquées et les aperçus de liens sont désactivés pour contrecarrer les moteurs d'analyse malveillants qui servent souvent de point d'entrée initial pour les exploits zero-day. La navigation Web subit une dégradation sévère car les optimisations JavaScript complexes et certaines technologies Web sont désactivées, émoussant l'efficacité des frameworks d'exploitation basés sur le navigateur.
Au-delà de la communication et de la navigation, le système d'exploitation modifie sa façon d'interagir avec le monde physique et les réseaux locaux. Les accessoires filaires et les connexions informatiques sont restreints lorsque l'appareil est verrouillé, empêchant les outils d'extraction de données non autorisés de s'interfacer avec le port Lightning ou USB-C. De plus, les appels FaceTime entrants provenant de contacts inconnus sont automatiquement rejetés, les profils de configuration ne peuvent pas être installés et les services basés sur des invitations comme HomeKit peuvent connaître des limites fonctionnelles. Chacune de ces atténuations ferme une porte spécifique que les attaquants empruntent fréquemment.
La perspective du développeur : tests et contraintes d'API
Pour les ingénieurs logiciels et les chercheurs en sécurité, le mode Isolement offre un aperçu fascinant de la manière dont les systèmes d'exploitation modernes peuvent être épurés de façon systématique pour une résilience maximale. Cependant, développer des applications ou tester des plateformes Web alors que le mode Isolement est actif introduit des frictions uniques. Étant donné que la compilation JIT (Just-In-Time) pour JavaScript est restreinte par défaut dans Safari et les vues Web, les applications Web reposant sur une exécution lourde côté client peuvent planter ou se comporter de manière imprévisible.
Les développeurs doivent mettre en balance la nécessité des tests et ces restrictions extrêmes, en maintenant souvent des appareils secondaires exécutant des configurations standard pour le travail quotidien. Cette fonctionnalité sert également de rappel brutal de l'équilibre délicat entre la richesse fonctionnelle et la minimisation de la surface d'attaque. Chaque ligne de code, bibliothèque d'analyse et indicateur d'optimisation représente un risque potentiel, incitant la communauté des ingénieurs à repenser la façon dont la complexité logicielle contribue à la prolifération des vulnérabilités.
Ergonomie versus sécurité : le coût élevé d'une défense extrême
Le principal compromis du mode Isolement est le sacrifice délibéré du confort de l'utilisateur en échange d'une confidentialité et d'une intégrité accrues. Pour la grande majorité des consommateurs et des développeurs, l'activation de ces protections extrêmes se traduit par une expérience mobile frustrantes et limitée. Les fonctionnalités quotidiennes qui reposent sur une intégration transparente dans le nuage, le rendu de médias riches et la connectivité ambiante cessent de fonctionner entièrement ou nécessitent des solutions de contournement manuelles.
Étant donné que la fonctionnalité est conçue spécifiquement pour les personnes confrontées à des menaces numériques personnalisées en raison de leur profession ou de leur profil public — tels que les journalistes d'investigation, les militants politiques et les défenseurs des droits de l'homme —, elle est intentionnellement surcalibrée. Pour un développeur de logiciels typique ou un travailleur d'entreprise, l'hygiène de sécurité standard, les mises à jour de routine et les protocoles d'authentification forts restent plus que suffisants sans nécessiter les verrouillages draconiens imposés par ce mode spécialisé.
La course aux armements de l'exploitation zero-day
L'introduction du mode Isolement a fondamentalement transformé l'économie de l'exploitation mobile. En neutralisant nombre des vecteurs d'attaque les plus fiables, Apple a contraint les acteurs malveillants sophistiqués à investir beaucoup plus de ressources pour découvrir des vulnérabilités alternatives et plus rares. Cette posture défensive agit comme un moyen de dissuasion, augmentant le coût et la complexité du lancement de cyberattaques ciblées contre des personnes à haut risque.
Néanmoins, le paysage de la cybersécurité est défini par une adaptation continue. Alors que les chemins d'exploitation traditionnels sont fermés par des modes de ce type, les attaquants s'orientent invariablement vers l'infrastructure cloud, les vecteurs de la chaîne d'approvisionnement ou l'ingénierie sociale. Le mode Isolement n'est pas une solution miracle qui garantit l'invulnérabilité ; c'est plutôt un point culminant dans une course aux armements perpétuelle entre les architectes de plateformes et les chercheurs en sécurité offensive.
Réflexions finales sur le renforcement mobile spécialisé
Le mode Isolement d'Apple démontre une philosophie mature dans la conception des systèmes d'exploitation : reconnaître qu'un modèle de sécurité universel n'est plus viable à l'ère du espionnage ciblé parrainé par des États. En donnant aux utilisateurs à haut risque la possibilité d'éliminer radicalement les capacités de leurs appareils, Apple a établi une nouvelle référence en matière de défense mobile proactive. Bien qu'il reste beaucoup trop restrictif pour le développeur moyen ou le consommateur de tous les jours, son existence souligne l'importance critique de postures de sécurité personnalisables dans un monde numérique de plus en plus hostile.
Source: engadget.com