
Sécuriser vos prompts : pourquoi la fonction de verrouillage par code PIN d'OpenAI est essentielle pour la confidentialité des développeurs

Introduction aux contrôles de confidentialité côté client
À mesure que les assistants en intelligence artificielle s'intègrent profondément dans nos flux de travail quotidiens, la nature des données que nous partageons avec eux a fondamentalement changé. Les ingénieurs logiciels, les chercheurs en sécurité et les data scientists collent régulièrement des extraits de code contenant des clés API internes, des chaînes de connexion de bases de données, des plans d'architecture propriétaires et une logique confidentielle dans des interfaces de discussion telles que ChatGPT. Si l'IA conversationnelle a décuplé la productivité des développeurs, elle a simultanément introduit des vecteurs d'attaque inédits en matière d'exposition des données et de confidentialité.
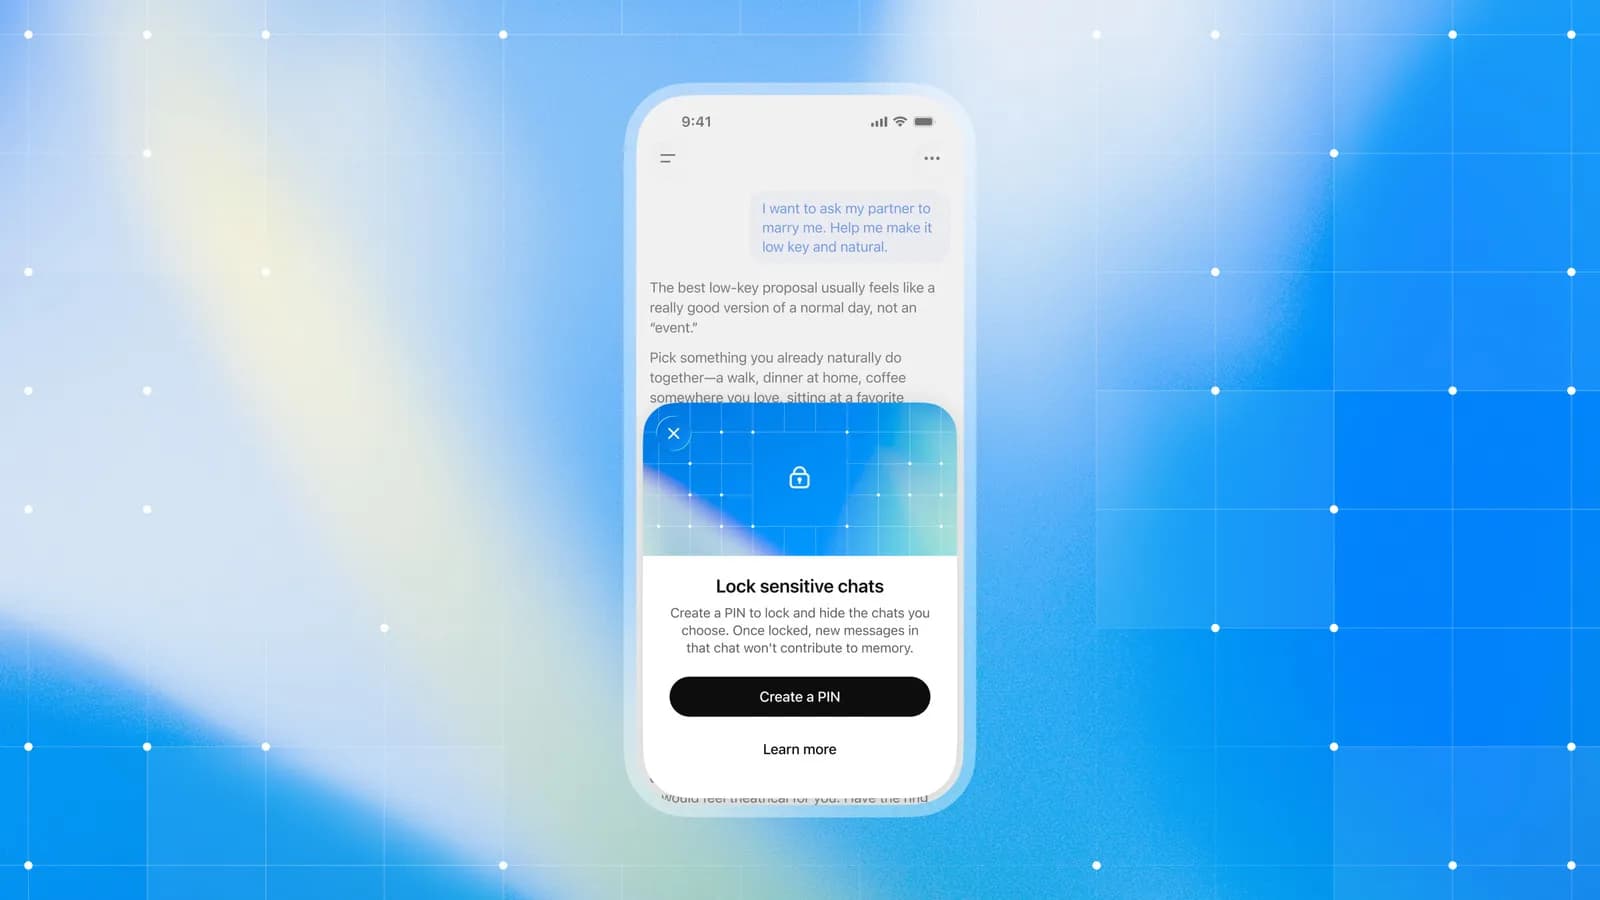
Conscient de l'anxiété croissante liée au partage d'écran accidentel, aux postes de travail partagés au bureau et à l'accès non autorisé aux appareils, OpenAI a introduit un mécanisme de sécurité attendu depuis longtemps : la possibilité de verrouiller les discussions sensibles derrière un code PIN. Cette fonction déplace une partie du paradigme de sécurité, passant d'une gouvernance des données purement côté serveur à un contrôle utilisateur immédiat au niveau de l'appareil. Pour les développeurs qui utilisent des outils d'IA comme des extensions cognitives de leur travail quotidien, cette mise à jour représente une étape incitative vitale vers la gestion de la propriété intellectuelle sensible au sein des applications d'IA grand public.
La mécanique du verrouillage des discussions
À la base, la nouvelle fonctionnalité de verrouillage des discussions est conçue pour empêcher le piratage visuel occasionnel ou l'accès non autorisé lorsqu'un appareil est laissé sans surveillance. Lorsqu'un utilisateur désigne une conversation spécifique comme sensible, ce fil de discussion est protégé par une barrière d'authentification — nécessitant généralement un code PIN ou une confirmation biométrique telle que FaceID ou la lecture d'empreintes digitales selon l'appareil hôte. Cela garantit que même si quelqu'un obtient un accès déverrouillé à l'interface principale de l'application, les fils de discussion à haute sécurité désignés restent masqués.
Contrairement aux déploiements de niveau entreprise qui s'appuient sur des options de non-conservation des données et des accords de non-journalisation, cette fonctionnalité fonctionne plus près de la couche d'expérience utilisateur. Elle fonctionne de manière similaire aux applications de dossiers sécurisés ou aux plateformes de messagerie chiffrée qui cachent les extraits d'aperçu des notifications entrantes. En comblant la faille de sécurité physique — l'écran littéral posé sur un bureau ou un ordinateur portable laissé ouvert dans un café — OpenAI atténue l'un des vecteurs les plus courants de fuite de données accidentelle.
Pourquoi c'est important pour les ingénieurs logiciels
Pour la communauté des ingénieurs, la confidentialité a toujours été une préoccupation primordiale. Lors de l'écriture de code, du débogage de systèmes existants ou de la refactorisation de microservices, les développeurs rencontrent fréquemment des cas limites qui nécessitent de coller des extraits de code de production dans un LLM. Même avec des garanties de confidentialité d'entreprise promettant que les entrées ne seront pas utilisées pour l'entraînement du modèle, la simple existence d'historiques de discussion persistants présente un risque si un tiers accède au tableau de bord du compte de l'utilisateur.
La possibilité de verrouiller des discussions spécifiques signifie que les développeurs peuvent compartimenter leurs interactions. Une invite occasionnelle sur les algorithmes de tri peut coexister avec l'historique général non verrouillé, tandis qu'une plongée profonde dans la correction d'une vulnérabilité critique de type zero-day ou l'analyse d'une architecture interne propriétaire peut être instantanément isolée derrière une barrière de sécurité stricte. Ce contrôle granulaire réduit la friction cognitive liée à la nécessité de se souvenir de supprimer manuellement les fils sensibles immédiatement après la fin d'une session de débogage.
L'équilibre entre commodité et sécurité
Les implémentations de sécurité introduisent invariablement des compromis en matière d'utilisabilité, et le verrouillage des discussions côté client ne fait pas exception. Exiger une étape d'authentification secondaire pour les fils de discussion individuels peut perturber la cadence rapide et fluide d'une session intense de codage ou d'écriture. Les développeurs apprécient la rapidité, et toute friction nécessitant un changement de contexte — comme la saisie répétée d'un code PIN tout au long de la journée — menace de ralentir la boucle de rétroaction itérative qui rend les outils d'IA si addictifs.
Cependant, l'industrie a largement accepté que la commodité doive céder la place à la sécurité lors du traitement de données sensibles. L'introduction de l'intégration biométrique atténue largement cette friction, permettant aux développeurs de déverrouiller les discussions de manière transparente d'un simple regard ou d'une touche plutôt que de taper un code numérique à plusieurs chiffres. Trouver un équilibre entre cette expérience utilisateur fluide et une séparation cryptographique robuste des fils de discussion sera essentiel à mesure que les fonctionnalités de la plateforme continueront d'évoluer.
Implications plus larges de l'industrie pour les plateformes d'IA
L'introduction par OpenAI de discussions verrouillées par code PIN établit une nouvelle norme d'attente pour les interfaces d'IA grand public et professionnelles. Historiquement, les fournisseurs d'IA se sont principalement livrés concurrence sur le nombre de paramètres, les critères de raisonnement et la longueur de la fenêtre de contexte. Aujourd'hui, les fonctionnalités de confidentialité et les mécanismes de contrôle des données deviennent rapidement des différenciateurs concurrentiels majeurs. Les concurrents dans l'espace de l'intelligence artificielle générative seront inévitablement contraints d'adopter des mesures de sécurité similaires côté client pour répondre aux attentes des utilisateurs.
En outre, cette mesure s'aligne sur le durcissement des normes réglementaires mondiales concernant la minimisation des données et la confidentialité contrôlée par l'utilisateur. En donnant aux individus des outils directs pour régir l'accès à leurs invites stockées et aux résultats générés, les fournisseurs de plateformes peuvent mieux se positionner face aux cadres de conformité émergents. Cela déplace le discours d'une confiance passive dans les fournisseurs de cloud vers une gestion active des données gérée par l'utilisateur.
Risques persistants et questions ouvertes
Malgré l'utilité du verrouillage des discussions, il est crucial de reconnaître ses limites. Un verrouillage par code PIN côté client protège l'interface contre les observateurs physiques et les utilisateurs d'appareils non autorisés, mais il ne modifie pas fondamentalement l'architecture cloud sous-jacente du service. Les contrôles d'accès chiffrés côté client n'impliquent pas nécessairement un chiffrement de bout en bout des données en transit et au repos sur des serveurs distants, à moins d'être explicitement conçus comme des systèmes à divulgation nulle de connaissance (zero-knowledge).
Les utilisateurs doivent rester conscients de la distinction entre masquer une discussion de la vue locale et isoler complètement les données des environnements de serveur. Pour les équipes gérant des contrats gouvernementaux ultra-sensibles, des données de santé relevant de la HIPAA ou une infrastructure financière de base, les verrouillages de discussion de niveau grand public ne remplacent pas des environnements d'entreprise dédiés, des modèles open-source auto-hébergés ou des additifs stricts de traitement des données.
Conclusion et perspectives d'avenir
Le déploiement du verrouillage des discussions est une mise à jour bienvenue et pragmatique pour quiconque s'appuie sur l'IA conversationnelle pour des tâches complexes et sensibles. En comblant le fossé entre commodité et sécurité physique de base, il reconnaît les environnements du monde réel dans lesquels évoluent les développeurs et les professionnels. À mesure que l'IA générative continue de mûrir, les fonctionnalités qui privilégient l'autonomie des utilisateurs, la compartimentation des données et les contrôles de confidentialité granulaires passeront du statut de luxe appréciable à celui d'exigences fondamentales dans l'ensemble de l'écosystème logiciel.
Source: engadget.com