
Des documents déclassifiés révèlent comment les outils d'analytique d'entreprise intègrent les données de surveillance publique

La frontière floue entre logiciels d'entreprise et traçage de masse
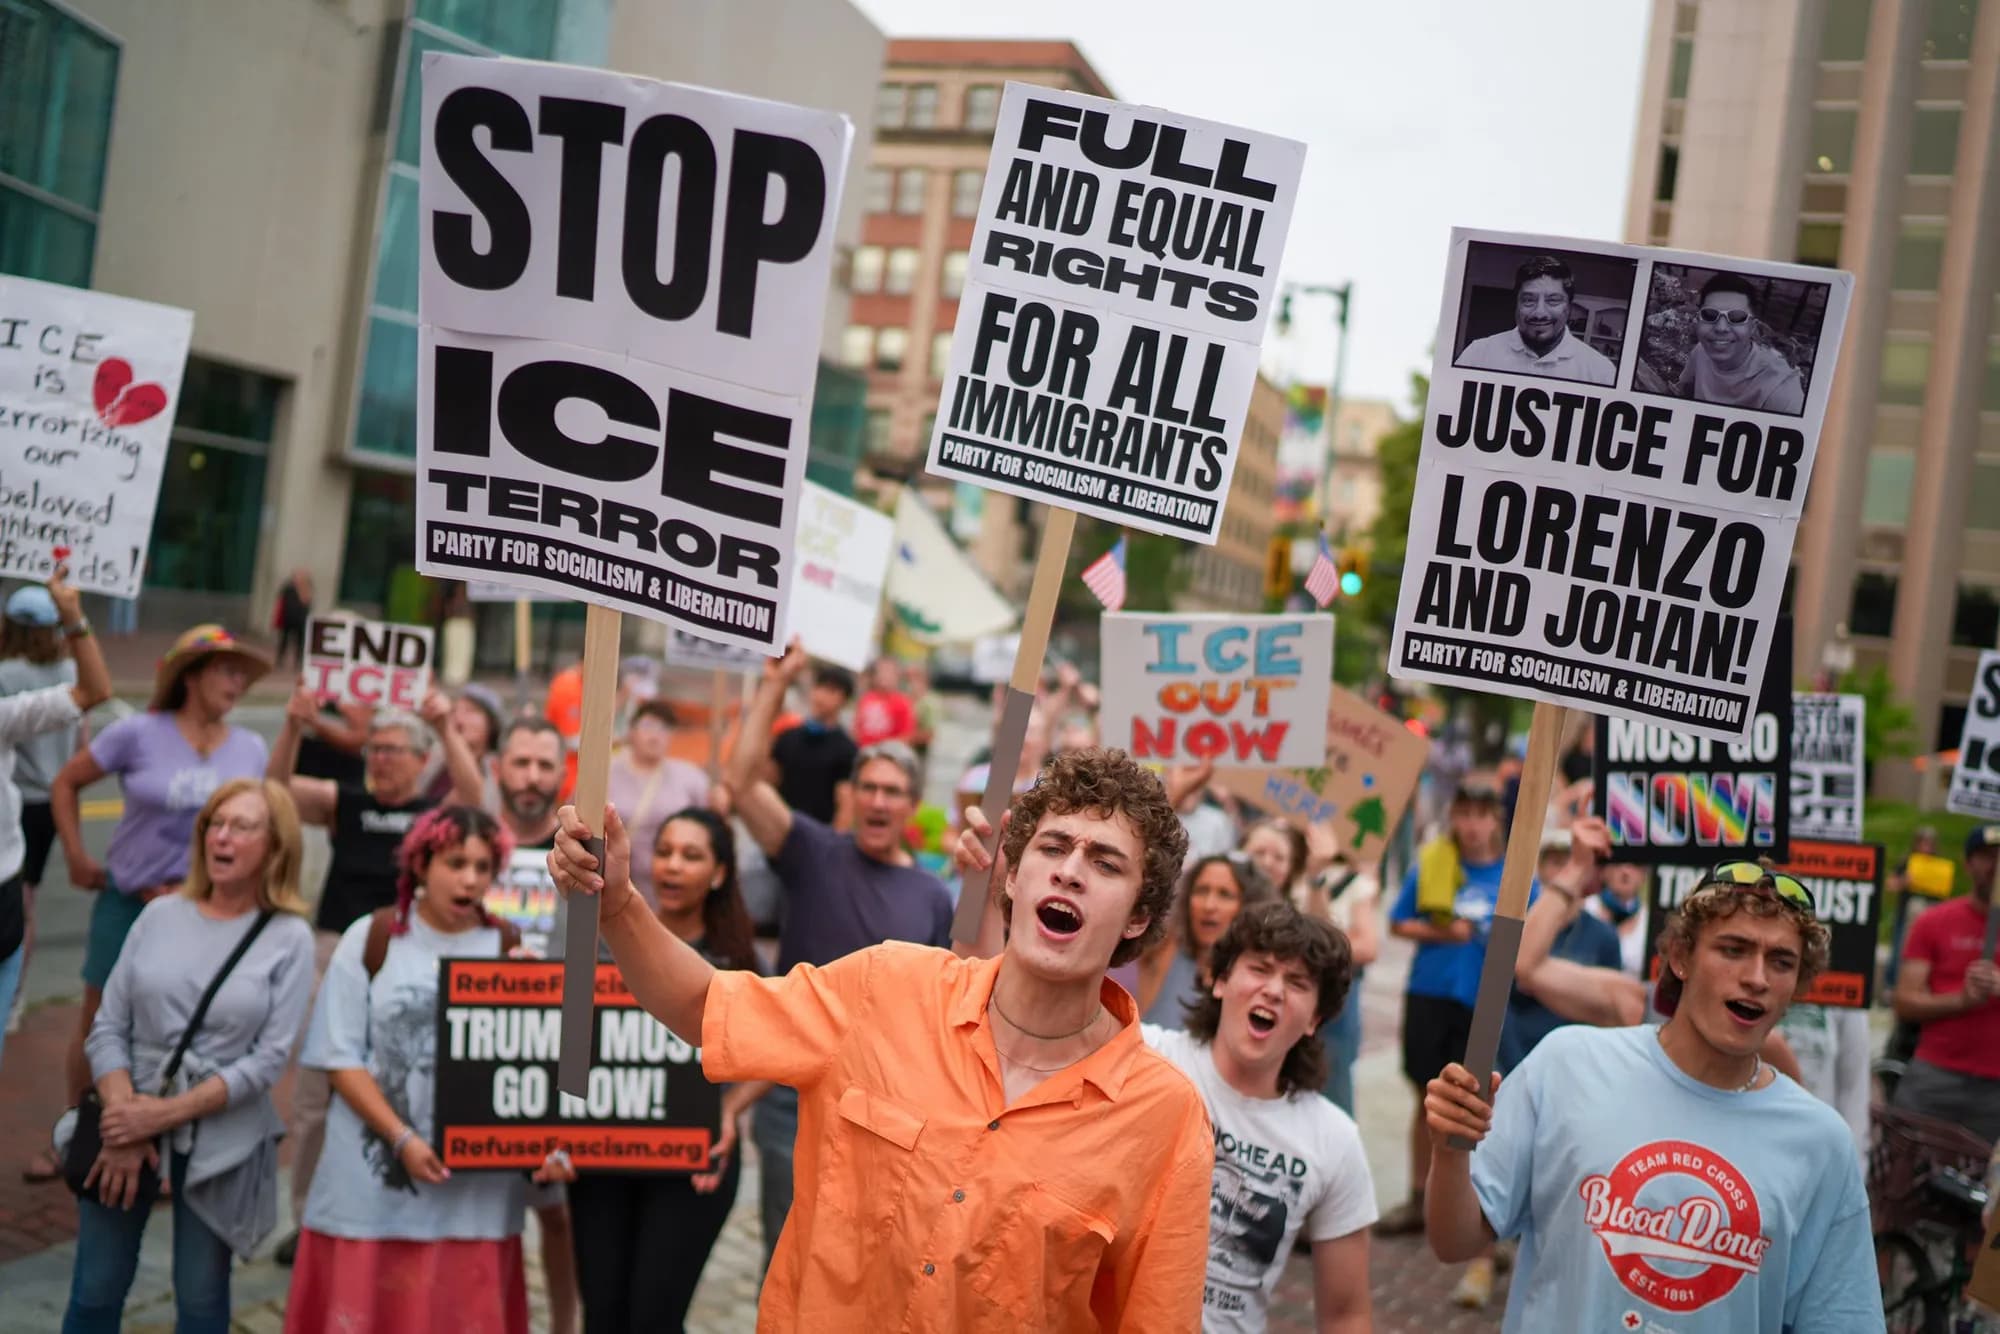
En génie logiciel moderne, la frontière entre business intelligence, progiciels de gestion intégrés et surveillance à l'échelle d'une population est devenue extrêmement mince. De récentes révélations provenant de dossiers de tribunaux fédéraux nouvellement déclassifiés ont ramené cette réalité au premier plan. Selon ces registres, des agents fédéraux chargés du contrôle de l'immigration ont systématiquement collecté des photographies et des dossiers sur des observateurs communautaires et des militants surveillant les activités de contrôle dans le Maine, avant de canaliser directement ces enregistrements visuels vers des bases de données analytiques fournies par Palantir Technologies.
Alors que les défenseurs des libertés civiles tirent la sonnette d'alarme quant aux implications des premier et quatrième amendements concernant la documentation d'individus exerçant une surveillance sur les forces de l'ordre, les mécanismes techniques de cette pratique méritent un examen tout aussi rigoureux. L'affaire démontre comment les pipelines d'ingestion de niveau entreprise et les plateformes d'analyse de graphes avancées, conçues à l'origine pour la lutte contre le terrorisme et le renseignement, se sont infiltrées dans les opérations gouvernementales régionales et de routine. Lorsque des observations quotidiennes sont converties en entrées de base de données persistantes, les systèmes techniques qui les hébergent passent du statut d'outils d'enregistrement passifs à celui d'instruments de contrôle actifs.
Sous le capot : comment Palantir transforme des données de terrain non structurées en renseignements exploitables
Palantir a bâti sa réputation auprès des entreprises sur des plateformes d'unification de données, principalement Gotham et Foundry, qui se spécialisent dans l'intégration de flux de données extrêmement hétérogènes au sein d'environnements analytiques unifiés. Sur le plan architectural, ces plateformes ne fonctionnent pas simplement comme des tables relationnelles ou de simples magasins de documents. Au contraire, elles s'appuient sur des couches d'ontologie sophistiquées et des bases de données de graphes qui mettent en relation des entités du monde réel — personnes, véhicules, numéros de téléphone, emplacements géographiques et identifiants numériques — grâce à des relations explicites.
Lorsqu'un agent de terrain télécharge une photographie sur le terrain dans un tel système, un pipeline d'ingestion automatisé se déclenche. Le fichier non structuré se voit attribuer des métadonnées, comprenant les détails de l'appareil, les horodatages et les balises de géolocalisation. À partir de là, des algorithmes d'apprentissage automatique et des modèles de vision par ordinateur peuvent extraire des vecteurs faciaux, des données de reconnaissance optique de caractères (OCR) provenant de plaques d'immatriculation ou de panneaux d'arrière-plan, ainsi que des coordonnées spatiales. Une fois intégrés, les algorithmes de résolution d'entités de la plateforme tentent de réconcilier la nouvelle entité avec les nœuds existants de la base de données, tissant un instantané isolé dans un vaste réseau de dossiers historiques, de schémas de déplacement et de relations interpersonnelles.
Le pipeline de la surveillance moderne : de la capture sur le terrain à l'index interrogeable
Le flux de travail découvert dans de récentes pièces de tribunal souligne à quel point le transfert de données du terrain vers le cloud est devenu fluide pour les acteurs étatiques. Dans les contextes traditionnels des forces de l'ordre, la documentation photographique restait souvent piégée dans des disques durs locaux, des cartes mémoire d'appareils photo numériques ou des rapports d'incident papier. L'interrogation de ces archives nécessitait un travail manuel, des recoupements physiques et une mémoire institutionnelle spécifique.
Dans le paradigme technologique actuel, cependant, les agents de terrain équipés d'applications mobiles ou de portails sécurisés peuvent diffuser des médias directement dans des référentiels de données centraux avec un frottement négligeable. Une fois qu'une entrée est indexée, tout opérateur autorisé à travers les bureaux régionaux ou nationaux peut interroger ces données à l'aide de recherches en langage naturel, de recherches de similarité d'images ou de cadres de délimitation spatiotemporels. Ce qui n'était autrefois qu'une observation éphémère sur un coin de rue public est transformé en un nœud immuable et interrogeable au sein d'un système distribué, réduisant effectivement le coût et l'effort du suivi humain continu à presque zéro.
Éthique de l'ingénierie et dilemme du double usage dans la conception logicielle
Pour les développeurs de logiciels, les architectes de données et les chercheurs en sécurité, ces révélations soulignent les graves responsabilités éthiques inhérentes au développement d'applications modernes. Les plateformes de données conçues pour des applications d'entreprise inoffensives — telles que le suivi de la chaîne d'approvisionnement, la prévention de la fraude ou l'optimisation des transports publics — s'appuient fréquemment sur les schémas architecturaux identiques utilisés pour la surveillance politique et civile.
Lorsque les ingénieurs construisent des pipelines automatisés qui ingèrent des données visuelles non structurées sans mesures de protection programmatiques rigoureuses, le risque de dérive des finalités devient une caractéristique architecturale plutôt qu'un bug. Des fonctionnalités telles que les paramètres de contrôle d'accès permissifs, les exigences de journalisation d'audit souples et le regroupement automatisé d'entités peuvent être transformées en armes contre la surveillance publique lorsqu'elles sont déployées dans des contextes gouvernementaux. Les développeurs sont de plus en plus confrontés à la réalité selon laquelle un logiciel ne peut pas être évalué uniquement sur son efficacité algorithmique ; son intention opérationnelle et ses conséquences humaines en aval sont fondamentalement indissociables de son implémentation technique.
Conservation des données, audit cryptographique et angles morts politiques
Une lacune technique majeure mise en évidence par les dossiers déclassifiés est l'absence systémique de gestion du cycle de vie des données publiques sensibles. Dans un écosystème cloud bien architecturé, les politiques de conservation des données imposent la dépréciation, l'anonymisation ou la suppression automatisées des données personnelles lorsque leur conservation ne trouve aucune justification légale ou opérationnelle. Dans les déploiements de surveillance, cependant, les pipelines d'ingestion suivent souvent une philosophie d'ajout exclusif où les données sont accumulées indéfiniment sous prétexte qu'elles pourraient posséder une utilité analytique à l'avenir.
Pour contrer une telle dérive, les ingénieurs de sécurité et les éthiciens techniques préconisent fréquemment des journaux d'audit immuables et vérifiables cryptographiquement. Si une agence choisit d'enregistrer des citoyens exerçant leurs droits constitutionnels, cet événement d'ingestion de données doit déclencher un journal immuable soumis à une vérification par un tiers. Sans vérification cryptographique, dégradation automatisée des données et barrières strictes de contrôle d'accès, les bases de données de surveillance se développent inévitablement de manière incontrôlée, devenant des coffres institutionnels de dossiers non vérifiés et potentiellement inconstitutionnels.
Perspectives pour les fournisseurs de données d'entreprise et la surveillance publique
L'intégration de photographies d'observateurs communautaires dans les bases de données de Palantir marque un nouveau chapitre dans l'intersection croissante entre l'ingénierie logicielle du secteur privé et la puissance de l'État fédéral. À l'avenir, les entreprises technologiques et le secteur public feront face à un examen minutieux croissant concernant l'acquisition et le déploiement de piles analytiques d'entreprise. Nous assisterons probablement à une résistance accrue de la part des régulateurs de la vie privée, des communautés de logiciels open source et des lanceurs d'alerte d'entreprise exigeant que les fournisseurs de logiciels mettent en place des garde-fous technologiques contre la surveillance abusive.
Pour l'industrie technologique dans son ensemble, cette controverse sert de rappel brutal : le code n'est pas politiquement neutre. Alors que la vision par ordinateur, le traitement de graphes et la consolidation des données d'entreprise continuent de mûrir, les développeurs qui conçoivent ces systèmes doivent examiner de manière critique la manière dont leurs architectures fonctionnent en dehors du laboratoire. Lorsque les systèmes que nous concevons rendent le suivi des citoyens ordinaires trivial, la responsabilité d'empêcher les abus systémiques n'incombe pas seulement aux décideurs politiques, mais aussi aux ingénieurs qui conçoivent les systèmes sous-jacents.
Source: wired.com