
Quand les appareils connectés brûlent : ce que le piratage des frigos de 700 supermarchés nous enseigne sur l'architecture IoT

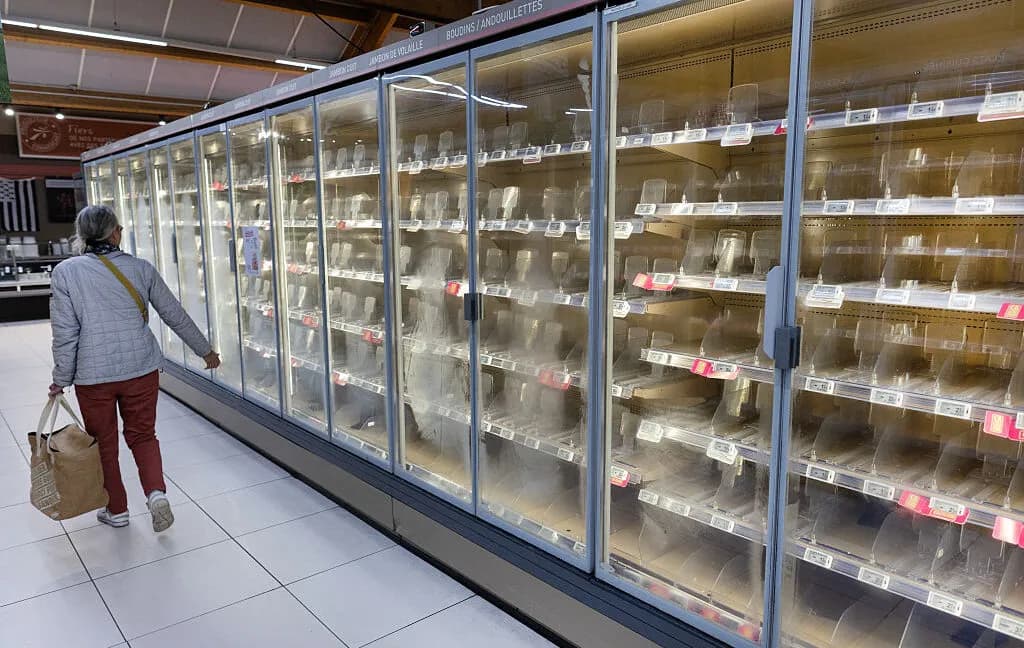
Lorsque les ingénieurs logiciels et les architectes systèmes discutent des menaces de cybersécurité, la conversation tourne généralement autour des violations de données, des identifiants divulgués, de la propriété intellectuelle volée et des rançongiciels cryptant les bases de données. Pourtant, la frontière séparant la logique numérique du monde physique s'érode rapidement. Un cyberincident dévastateur touchant environ 700 supermarchés a mis à nu les dangers extrêmes inhérents au traitement du matériel opérationnel comme de simples périphériques réseau. Des attaquants ont compromis des unités de réfrigération commerciale connectées au réseau, provoquant une fuite thermique catastrophique, gâchant des millions de dollars de denrées périssables et, dans de multiples cas, déclenchant des incendies physiques sur les surfaces de vente au détail.
Cette violation sert de sonnette d'alarme brutale pour l'industrie technologique. Elle illustre ce qui se produit lorsque des systèmes embarqués à faible coût, des technologies opérationnelles (OT) héritées et une connectivité ouverte au public se télescopent sans principes de défense en profondeur. Plutôt qu'une arme sophistiquée du jour zéro déployée par des acteurs étatiques, les premières analyses suggèrent que la catastrophe découle de lacunes architecturales fondamentales : matériel obsolète, microgiciels non corrigés et panneaux de contrôle administratifs directement exposés à l'internet ouvert.
L'incident : comment les congélateurs commerciaux sont devenus des vecteurs d'attaque
Les chaînes d'épiceries commerciales modernes dépendent fortement des systèmes automatisés de gestion des bâtiments (BMS) et des contrôleurs de refroidissement intelligents. Ces appareils surveillent les fluctuations de température, ajustent les cycles des compresseurs, gèrent les résistances de dégivrage et renvoient la télémétrie vers des tableaux de bord logistiques centraux. Lorsqu'ils fonctionnent correctement, ils optimisent la consommation d'énergie et préviennent le gaspillage alimentaire dans des réseaux de distribution massifs. Cependant, pour faciliter la maintenance à distance par des sous-traitants CVC et des gestionnaires d'installations, des centaines de ces systèmes ont été reliés directement à des interfaces réseau externes.
Les acteurs de la menace ont découvert que ces contrôleurs étaient accessibles via l'espace IPv4 public sans nécessiter de barrières d'authentification robustes. En manipulant les points de consigne, les modes de dérogation et la logique de cycle des unités de réfrigération, les attaquants ne se sont pas contentés de les éteindre. Au lieu de cela, ils ont forcé les éléments chauffants de dégivrage à rester en marche tout en désactivant les limiteurs de sécurité thermique et les alarmes, entraînant une surchauffe grave. En fonctionnement standard, les serpentins de dégivrage électriques fonctionnent par intermittence pour empêcher la formation de glace sur les serpentins de l'évaporateur. Piégées dans des états de fonctionnement continus, ces boucles de chauffage ont submergé les assemblages de refroidissement, fait fondre l'isolation structurelle, enflammé les matériaux inflammables adjacents et déclenché des incendies structurels avant que les gestionnaires d'installations ne comprennent ce qui se passait.
Les retombées financières se sont immédiatement combinées. Au-delà de la destruction structurelle causée par des incendies localisés, des stocks entiers de produits surgelés et réfrigérés ont été ruinés du jour au lendemain dans des centaines de succursales de vente au détail. À ces pertes physiques s'est ajoutée l'indisponibilité : le remplacement ou la ré-écriture du micrologiciel de contrôleurs industriels profondément intégrés ne peut être résolu par un simple redémarrage cloud à distance.
La réalité de la technologie opérationnelle exposée à Internet
Pendant des décennies, la technologie opérationnelle a vécu dans une bulle isolée (air-gapped). Les équipements d'usine, les pompes de traitement de l'eau et les machines de réfrigération commerciale ont été conçus avec une hypothèse implicite de confiance : toute personne ayant un accès physique au panneau de commande était présumée autorisée à le manipuler. À mesure que les entreprises poursuivaient leur transformation numérique, les bus série hérités et les automates programmables industriels (PLC) localisés ont été modernisés avec des modules de pont compatibles IP, des cartes Ethernet et des modems cellulaires pour diffuser la télémétrie vers le cloud.
Malheureusement, alors que la connectivité progressait à une vitesse fulgurante, les pratiques de sécurité ont pris des décennies de retard. Les moteurs de recherche qui scannent Internet à la recherche d'appareils connectés indexent régulièrement des centaines de milliers d'interfaces de contrôle industriel, dont beaucoup exécutent des serveurs HTTP allégés sans chiffrement de la couche transport, avec des identifiants administratifs par défaut ou des noyaux d'exploitation vulnérables et obsolètes. Dans le cas de l'incident des supermarchés, les attaquants n'ont pas eu besoin de construire de logiciels malveillants personnalisés complexes ou de contourner des agents de détection et de réponse des points de terminaison (EDR) sophistiqués. Ils ont simplement dû interroger des plages IP accessibles au public à la recherche de signatures connues de contrôleurs de refroidissement et exploiter des portes dérobées administratives connues ou des points de terminaison API non authentifiés.
La réalité est que de nombreux appareils IoT et OT fonctionnant aujourd'hui ont été installés avec des durées de vie opérationnelles de cinq à quinze ans. Contrairement aux smartphones ou aux applications web modernes, qui reçoivent de fréquentes mises à jour sans fil (OTA), le matériel commercial est souvent traité avec une mentalité d'« installation et oubli ». Une fois qu'une entreprise expose ces interfaces héritées fragiles à Internet pour économiser quelques heures de trajet à un technicien, l'ensemble de l'entreprise physique devient vulnérable à des manipulations à distance.
Pourquoi les limites de sécurité logicielle doivent résider dans le matériel
D'un point de vue ingénierie, cet incident met en lumière une faille désastreuse dans l'architecture de sécurité : les commandes définies par logiciel étaient autorisées à supplanter les limites physiques absolues. Dans les systèmes critiques pour la sécurité, la logique exécutée par commande à distance ne devrait jamais être capable de générer un état menant à une combustion ou à une défaillance physique.
Dans une conception intégrée robuste, la sécurité est appliquée par des interverrouillages matériels, des fusibles thermiques bimétalliques et des chiens de garde isolés qui fonctionnent de manière totalement indépendante du microprocesseur du contrôleur principal. Si un élément chauffant électrique approche d'une température capable d'enflammer l'isolation environnante, une coupure thermique physique doit rompre mécaniquement le circuit, coupant l'alimentation qu'un microcontrôleur en amont ou qu'une commande réseau externe lui ordonne ou non de rester actif. Compter exclusivement sur la logique du micrologiciel pour se prémunir contre l'emballement thermique crée un point de défaillance unique.
Lorsque les développeurs créent du microcode pour des contrôleurs intelligents, ils doivent adopter une philosophie de conception antagoniste. Le micrologiciel doit valider en continu les paramètres d'entrée par rapport à des limites de cohérence physique plausibles. Limiter le taux des commandes, rejeter les instructions contradictoires (telles que l'activation d'un chauffage à haut rendement simultanément avec la désactivation des interruptions d'alarme) et imposer des modes de secours sécurisés sont des exigences d'ingénierie essentielles, et non des options facultatives.
Les périls de l'accès des sous-traitants et de la gestion décentralisée des parcs
Un autre problème systémique mis en lumière par l'attaque du supermarché est l'écosystème tentaculaire de fournisseurs tiers et de prestataires de gestion d'installations. Les entreprises de vente au détail développent rarement leur propre logiciel de gestion du refroidissement en interne. Au lieu de cela, elles achètent des installations clés en main auprès de fournisseurs spécialisés en réfrigération qui gèrent la surveillance via des portails tiers centralisés ou des tunnels d'accès à distance.
Cet arrangement crée un périmètre de sécurité fragmenté. Bien que l'infrastructure informatique principale d'une entreprise puisse être fortifiée derrière un accès réseau Zero Trust, une authentification multifacteur et une surveillance continue, les systèmes secondaires tels que le CVC, l'éclairage et la réfrigération transitent souvent par des réseaux de gestion tiers dotés d'une gouvernance beaucoup moins rigoureuse. Lorsqu'un fournisseur s'appuie sur des identifiants partagés sur plusieurs sites clients, un seul compte de technicien compromis ou un port de diagnostic exposé peut accorder à un attaquant un accès étendu à des milliers d'appareils physiques simultanément.
Les développeurs et les architectes d'infrastructure doivent défendre la segmentation stricte des réseaux OT par rapport aux réseaux d'entreprise et à l'internet public. Les systèmes de gestion des bâtiments doivent résider dans des réseaux locaux virtuels (VLAN) étroitement mis en quarantaine, inaccessibles de l'extérieur sans passer par des hôtes de rebond protégés par une authentification multifacteur, une vérification cryptographique et des systèmes de détection d'intrusion rigoureux.
Points à retenir pour les développeurs et les ingénieurs de l'ère IoT
Pour les développeurs de logiciels, les concepteurs de systèmes embarqués et les ingénieurs DevOps, le piratage de la réfrigération des supermarchés fournit plusieurs leçons techniques vitales qui doivent être intégrées dans les futures feuilles de route des produits :
- Éliminer l'entrée publique directe : Aucun appareil embarqué, concentrateur de capteurs ou contrôleur d'équipement ne doit jamais écouter directement sur une adresse IP publique. Les appareils doivent établir des tunnels chiffrés par TLS, sortants uniquement, vers des courtiers MQTT, WebSocket ou gRPC protégés par TLS mutuel (mTLS).
- Imposer des interverrouillages de sécurité matériels : Ne jamais permettre au logiciel, aux mises à jour de microgiciels à distance ou aux appels d'API de contourner les interrupteurs de fin de course physiques ou les fusibles thermiques conçus pour empêcher un incendie, une rupture ou une défaillance mécanique catastrophique.
- Automatiser la gestion du cycle de vie des micrologiciels : Les déploiements de matériel IoT doivent intégrer la signature de code cryptographique et des pipelines de mise à jour sans fil (OTA) fiables et tolérants aux pannes. Si un appareil ne peut pas être corrigé en toute sécurité après son déploiement, il représente un risque inacceptable pour les opérations de l'entreprise.
- Mettre en œuvre une segmentation rigoureuse du réseau : Les réseaux des installations doivent être strictement isolés. La télémétrie IoT doit transiter sur des réseaux micro-segmentés qui empêchent les mouvements latéraux vers les référentiels de données centraux ou les postes de travail d'entreprise.
- Appliquer des outils de diagnostic à privilèges amoindris : Les interfaces de service sur le terrain et les consoles de diagnostic doivent nécessiter des jetons temporaires vérifiables cryptographiquement plutôt que des mots de passe maîtres globaux statiques intégrés dans l'EEPROM de l'appareil.
Repenser la responsabilité et le coût du manque de sécurité
Historiquement, le calcul financier entourant la sécurité IoT a été fortement biaisé au détriment de la sécurité. Les fabricants minimisent fréquemment les coûts matériels en supprimant les coprocesseurs cryptographiques, tandis que les acheteurs privilégient les dépenses en capital initiales par rapport à la maintenabilité logicielle à long terme. Les violations étaient tolérées parce que leurs répercussions se limitaient à des perturbations isolées ou à de modestes amendes administratives.
Cependant, lorsqu'un cyberincident entraîne des vitrines de magasins calcinées, l'intégrité structurelle du bâtiment compromise et des millions de dollars de stocks détruits, l'équation économique change de manière permanente. Les souscripteurs d'assurance examinent déjà les environnements de technologie opérationnelle avec une intensité sans précédent. Les entreprises qui ne parviennent pas à démontrer une stricte segmentation du réseau, une correction active des inventaires et des coupe-circuits de sécurité matériels indépendants pourraient bientôt faire face à des refus de prise en charge ou à des primes exorbitantes.
Le paysage réglementaire s'oriente également vers la responsabilisation. Les normes émergentes sur les marchés internationaux établissent des mandats de sécurité de base pour les appareils connectés, interdisant de fait les produits dotés de mots de passe par défaut inaltérables ou de vulnérabilités non corrigées sur les marchés commerciaux. Pour les fournisseurs qui produisent du matériel commercial, la construction d'une architecture de sécurité résiliente se transforme rapidement d'un argument marketing haut de gamme en une obligation légale non négociable.
Réflexions finales
La catastrophe de la réfrigération des supermarchés constitue un jalon d'avertissement dans l'évolution de l'internet des objets. Elle démontre avec une clarté terrifiante que les bits et les octets peuvent enflammer des brasiers du monde réel lorsqu'un code non sécurisé se voit accorder la domination sur l'énergie physique. Alors que la connectivité continue de s'imbriquer dans les réseaux électriques, les réseaux de transport et les appareils commerciaux, l'industrie technologique doit abandonner l'illusion que la commodité peut primer sur les fondamentaux de la sécurité. Une véritable résilience exige une défense en profondeur proactive, des mesures de sauvegarde au niveau du matériel et un engagement indéfectible à isoler les machines physiques des courants turbulents de l'internet public.
Source: arstechnica.com