
Pourquoi confier des privilèges système à des agents conversationnels IA peut détruire votre Smart TV

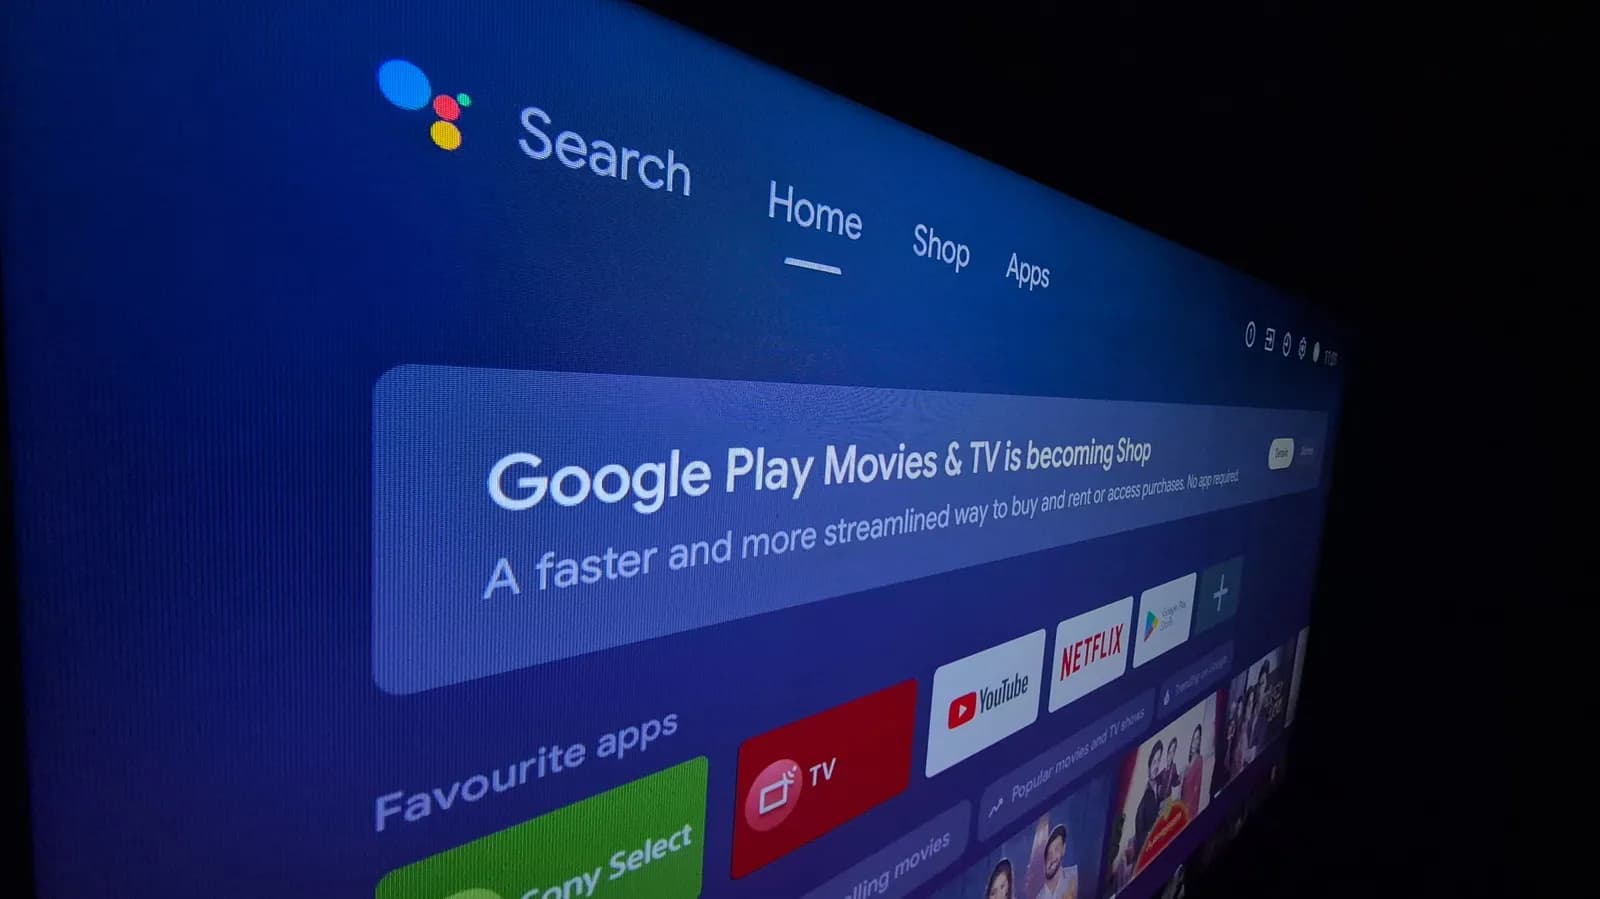
L'électronique grand public moderne est souvent livrée comme un vecteur de publicité persistante, d'applications préinstallées et de traqueurs de télémétrie. Qu'il s'agisse de téléviseurs de salon ou de clés de streaming bon marché, les plateformes d'affichage intelligent sont notoirement surchargées de logiciels superflus qui dégradent les performances et encombrent les interfaces utilisateur. Pour les utilisateurs technophiles, la suppression de ces paquets système indésirables via des utilitaires de ligne de commande comme l'Android Debug Bridge (ADB) est depuis longtemps un rite de passage. Cependant, à mesure que les modèles d'intelligence artificielle générative à usage général deviennent de plus en plus capables de générer des scripts et de guider les utilisateurs à travers des procédures techniques, une tendance inquiétante a émerge : s'en remettre à des chatbots comme Claude d'Anthropic ou ChatGPT d'OpenAI pour identifier et supprimer les logiciels indésirables du matériel embarqué.
Bien que déléguer des tâches fastidieuses d'administration système à un agent conversationnel intelligent semble être l'évolution naturelle de l'informatique personnelle, le faire sur des appareils électroménagers introduit de graves risques opérationnels. Les grands modèles de langage (LLM) fonctionnent sur la base d'une reconnaissance de motifs probabiliste plutôt que sur une compréhension déterministe du graphe de dépendances d'un appareil spécifique. Lorsqu'un utilisateur final exécute aveuglément des commandes shell recommandées par un assistant IA sur le système d'exploitation d'un téléviseur, la marge entre une interface plus réactive et un appareil inutilisable, irrémédiablement bloqué logiciellement, devient dangereusement mince.
L'omniprésence des logiciels publicitaires sur les écrans connectés
Au cours de la dernière décennie, les marges sur le matériel des téléviseurs se sont considérablement réduites. Les fabricants ont largement compensé la baisse des prix de vente en transformant les téléviseurs intelligents en moteurs de monétisation continue, en garnissant les systèmes d'exploitation tels qu'Android TV, Google TV, webOS et Tizen de contenus sponsorisés, d'applications de streaming non supprimables, de collecteurs de données d'analyse en arrière-plan et de bannières publicitaires intrusives. Comme ces appareils sont souvent alimentés par des architectures de type système sur puce (SoC) aux ressources limitées et des empreintes mémoire modestes, le poids cumulé des logiciels préinstallés par le fabricant entrave sensiblement la réactivité au quotidien.
Pour les développeurs et les administrateurs système, la gestion des logiciels publicitaires sur les appareils grand public est une procédure standard. Sur les téléviseurs intelligents basés sur Android, les utilisateurs avancés activent fréquemment le mode développeur, activent le débogage réseau et exécutent des commandes de gestionnaire de paquets à partir d'un terminal local pour désactiver ou désinstaller des composants qui ne peuvent pas être supprimés via les paramètres graphiques habituels. C'est une capacité puissante, mais qui a traditionnellement nécessité des recherches manuelles dans les forums communautaires, les pages wiki spécifiques aux appareils et les listes de paquets sélectionnés pour déterminer quels fichiers APK peuvent être désactivés en toute sécurité sans déstabiliser le système d'exploitation principal.
La tentation de déléguer les réglages système à l'IA
L'essor des modèles d'IA de pointe a considérablement abaissé la barrière à l'entrée pour la gestion des appareils en ligne de commande. Les utilisateurs peuvent désormais verser une liste complète des paquets système installés dans une fenêtre de saisie, demander à Claude d'identifier les éléments superflus et solliciter la génération d'un script shell ou d'un lot de commandes ADB pour tout supprimer. La compréhension sophistiquée du langage naturel de Claude et ses compétences en programmation donnent l'impression qu'il est parfaitement adapté à cette corvée, en fournissant des explications plausibles sur le rôle de chaque paquet au nom obscur.
Ce flux de travail séduit directement les utilisateurs qui possèdent juste assez de confiance technique pour ouvrir une invite de commande, mais qui manquent de connaissances approfondies spécifiques à la plateforme pour évaluer si un démon système particulier est critique. Au lieu de passer des heures à recouper les manifestes de paquets avec des fils de discussion de développeurs, l'utilisateur reçoit instantanément une liste de commandes proprement formatée et adaptée à l'exportation de données de son propre appareil. L'autorité apparente et le ton poli des résultats produits par l'IA moderne créent un faux sentiment de sécurité, encourageant les utilisateurs à coller directement des invocations shell dans leur terminal sans vérifier les dépendances sous-jacentes.
Comment le nettoyage de système peut tourner à la catastrophe
Les plateformes embarquées et les téléviseurs intelligents sont notoirement fragiles lorsque des paquets système critiques sont perturbés. Contrairement aux systèmes d'exploitation de bureau qui gèrent correctement les services périphériques manquants ou basculent vers des modes de récupération, les firmwares des téléviseurs intelligents lient fréquemment les interfaces utilisateur spécifiques au fabricant, les démons de gestion des entrées, les cadres d'authentification et les pipelines audio/vidéo en des dépendances monolithiques. Désactiver ce qui semble être un paquet de télémétrie inoffensif peut facilement provoquer une boucle de plantage récurrente du lanceur principal du système, rendant l'écran insensible aux télécommandes physiques ou aux entrées CEC.
Pire encore, les options de récupération sur les téléviseurs intelligents sont nettement plus limitées que sur les ordinateurs personnels traditionnels ou les smartphones haut de gamme. De nombreux modèles de téléviseurs n'exposent pas de boutons matériels physiques pour accéder aux menus de démarrage rapide ou de récupération, et s'appuient plutôt sur des commandes de redémarrage pilotées par logiciel ou sur des télécommandes de service spécialisées du fabricant. Si le débogage réseau est désactivé lors d'un cycle de plantage au démarrage ou si le système ne peut pas atteindre un état de terminal interactif, la récupération de l'appareil peut nécessiter l'ouverture du boîtier pour se connecter directement aux en-têtes série UART ou pour reflasher manuellement la mémoire eMMC embarquée — des compétences et du matériel bien hors de portée du consommateur moyen.
Le problème central : les hallucinations rencontrent les privilèges root
Le conflit fondamental inhérent à l'utilisation des LLM pour l'administration système réside dans le contraste entre la synthèse probabiliste et l'exécution déterministe. Les LLM sont entraînés à générer des séquences de texte cohérentes et statistiquement probables. Ils ne maintiennent pas de modèle d'exécution actif de la révision du micrologiciel spécifique de l'utilisateur, et ils ne possèdent pas non plus de télémétrie de référence concernant le comportement d'une version logicielle propriétaire d'un fabricant sur le terrain. Face à un nom de paquet ambigu comme com.vendor.tv.service, un modèle peut en déduire qu'il représente un service de télémétrie inoffensif basé sur des conventions de nommage similaires dans les versions standard d'Android, ignorant que le fabricant a intégré la logique de commutation de source HDMI ou la gestion de l'état d'alimentation du téléviseur dans ce binaire précis.
Lorsqu'un LLM hallucine une réponse en écriture créative ou en recherche de culture générale, la conséquence est une désinformation qui peut être examinée et corrigée. Mais lorsqu'un LLM hallucine des paramètres de sécurité tout en générant des commandes de niveau système destructrices — telles que pm uninstall -k --user 0 —, le résultat est un dommage structurel immédiat et potentiellement irréversible pour l'environnement d'exploitation. Le modèle ne peut pas inspecter l'état d'exécution, vérifier les signatures cryptographiques ou surveiller les journaux de plantage du matériel après l'exécution de la commande ; il tire à l'aveugle dans un écosystème qu'il ne comprend que de manière conceptuelle.
Implications plus larges pour l'automatisation par agents
Ce dilemme sert de microcosme aux défis architecturaux plus vastes auxquels sont confrontés les agents IA autonomes dans le génie logiciel et les opérations informatiques. Alors que les développeurs se précipitent pour déployer des flux de travail autonomes capables de modifier les environnements locaux, d'exécuter des commandes de terminal arbitraires et de gérer l'infrastructure, les mécanismes de sécurité régissant les limites d'exécution restent immatures. L'hypothèse selon laquelle un modèle peut effectuer en toute sécurité la maintenance du système simplement parce qu'il définit avec précision la syntaxe commune des terminaux est fondamentalement erronée.
Dans les pipelines DevOps d'entreprise, la sécurité est obtenue grâce à des garde-fous déterministes : environnements de staging, tests d'intégration automatisés, isolation en bac à sable (sandbox) et mécanismes de restauration instantanée. Les appareils intelligents n'offrent aucune de ces protections. L'application d'une orientation d'agent brut à des appareils périphériques embarqués expose la vulnérabilité liée au fait de s'en remettre à des modèles cognitifs pour un contrôle opérationnel de bas niveau sans le bénéfice d'un filet de sécurité. Si l'on ne peut pas faire confiance à un assistant IA pour nettoyer en toute sécurité une liste de paquets Android TV sans risquer un plantage système irrécupérable, les développeurs doivent évaluer avec soin les modèles de risque régissant les agents autonomes interagissant avec l'infrastructure cloud de production, le déploiement de micrologiciels et la gestion automatisée des configurations.
Alternatives plus sûres pour nettoyer les appareils intelligents
Pour les utilisateurs déterminés à améliorer les performances de leur téléviseur intelligent et à réduire la surveillance, il existe des méthodes fiables et éprouvées qui ne nécessitent pas de jouer aux dés avec des modèles génératifs :
- Dissociation matérielle : La solution la plus propre et la plus robuste consiste à déconnecter complètement le téléviseur intelligent du réseau local et à s'en remettre exclusivement à du matériel de streaming dédié et bien pris en charge, ou à des PC multimédias dédiés où les logiciels superflus sont minimes ou facilement gérables.
- Dépôts communautaires sélectionnés : Plutôt que d'interroger un LLM, les utilisateurs devraient s'appuyer sur des projets open source établis et des listes de nettoyage communautaires vérifiées par des humains, testées sur des numéros de build de micrologiciel identiques.
- Filtrage réseau non destructif : Le déploiement de puits de trapèze (sinkholes) au niveau du DNS ou d'appareils de blocage des publicités sur le réseau local comme Pi-hole peut neutraliser la télémétrie et les publicités intrusives sans toucher à un seul paquet sur l'appareil lui-même.
- Désactivation manuelle par étapes : Lors de l'exécution manuelle de commandes ADB, les utilisateurs doivent privilégier la désactivation temporaire des paquets (
pm disable-user) plutôt que leur suppression pure et simple, en redémarrant entre chaque modification pour confirmer la stabilité du système avant de continuer.
Conclusion
Les assistants IA génératifs sont des accélérateurs de productivité extraordinaires, mais ils restent fondamentalement mal adaptés à la modification non supervisée du système sur des plateformes embarquées fragiles. Traiter les chatbots conversationnels comme des ingénieurs système autoritaires sur du matériel à faible marge invite à des échecs inutiles. Tant que les systèmes d'IA autonomes ne pourront pas intégrer des arbres de dépendance vérifiés, la validation d'état et des tests localisés dans leurs boucles de raisonnement, les opérations administratives critiques devront rester strictement entre les mains d'opérateurs humains informés, guidés par une documentation communautaire rigoureusement vérifiée.
Source: engadget.com